Skarp Bluetooth-varning utfärdas – hela Sverige uppmanas agera

2025 04 17

Den trådlösa tekniken Bluetooth är en integrerad del i många svenskars vardagsliv.

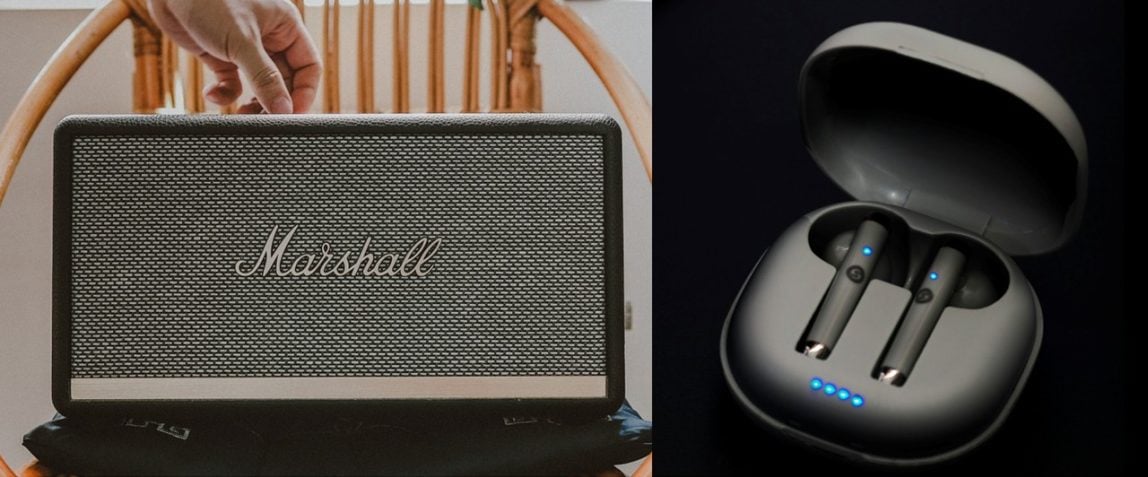
Mängder av olika enheter kopplas upp med hjälp av tekniken. Det rör sig om allt från trådlösa hörlurar till högtalare. Bluetooth används även i många bilar.

De kommande åren väntas antalet enheter med Bluetooth öka betydligt.

– Under 2023 uppskattas leveranserna av Bluetooth-enheter ha uppgått till fem miljarder och den beräknade årliga tillväxtökningen (CAGR) fram till 2028 beräknas till åtta procent, rapporterar cybersäkerhetsföretaget NordVPN.

Nu varnar företaget för att den kraftigt ökningen kan få allvarliga konsekvenser. Eftersom tekniken är väldigt enkel att använda medför det också potentiella risker.

– Bluetooths smidighet är också dess stora nackdel. Det räcker till exempel med att råka trycka på en knapp för att sätta enheten i ”upptäckbart” läge. När det är aktiverat kan angripare enkelt utnyttja sårbarheter och kringgå de mest avancerade säkerhetsfunktionerna, vilket gör det möjligt att exempelvis installera skadlig kod eller stjäla känsliga uppgifter, Marijus Briedis, teknikchef (CTO) på NordVPN.

Tio attacker varje dag

Enligt rapporten 2024 IoT Security Landscape Report utsätts Bluetooth-enheter i hemnätverk för i genomsnitt tio attacker varje dygn. Bland de mest utsatta enheterna hittas smarta säkerhetskameror, dörrlås och tv-apparater.

– Förutom mobila enheter och hemnätverk kan Bluetooth användas mot personbilar. Samma svaghet som i mobila Bluetooth-enheter kan användas för att ansluta till en bil, något som kallas för ’Car Whisperer’. Ett enkelt sätt att undvika detta är att byta original-PIN-koden, som för många enheter inklusive bilar kan vara så enkel som 0000 eller 1234, säger Briedis.

Ju närmare desto större hot

Den värsta formen av Bluetooth-attacker kallas för ”Bluebugging”. Det innebär att hackare tar full kontroll över enheten, utan offrets vetskap. Angriparen kan använda enheten för att ringa samtal, skicka SMS, komma åt internet och tjuvlyssna på samtal.

– Attacker som dessa kallas Bluesnarfing och Bluejacking. I en Bluesnarfing-attack stjäl en angripare information från exempelvis telefonens kalender, e-post, SMS, foton och videor. Bluejacking är mindre allvarligt och innebär mest att oönskade meddelanden eller annonser skickas till enheten. Angripare kan dock även ringa internationella och dyra samtal, vilket kan stå dig dyrt, säger Marijus Briedis.

Enligt NordVPN utförs de flesta attackerna på kort avstånd, cirka 10 meter från enheten. Det är möjligt att råka ut för attacker på längre avstånd, men det är ovanligare eftersom längre avstånd ger mindre bandbredd, vilket gör attacken mindre skadlig.  

Uppmanar svenska folket

Nu går NordVPN ut med fem uppmaningar till svenska folket. Företaget uppmanar invånare att vidta följande åtgärder för att skydda enheter från Bluetooth-attacker:

  • Stäng av Bluetooth. Att stänga av Bluetooth när det inte används minskar risken avsevärt att exponeras för attacker. Det är även lämpligt att ändra Bluetooth-synligheten till dold.
  • Gör Bluetooth-enheter osynlig. På vissa enheter är det möjligt göra de oupptäckbara. Att ändra den inställningen förhindrar illasinnade aktörer från att para ihop sig med enheten.
  • Avvisa okända anslutningsförfrågningar. Man ska aldrig acceptera Bluetooth-enheter som försöker ansluta utan ens vetskap.
  • Sätt ett lösenord. Genom att ändra och/eller ställa in lösenord för Bluetooth-anslutningar är det möjligt att förhindra obehöriga enheter från att ansluta automatiskt.
  • Håll utkik efter misstänkt aktivitet. Om telefonen kopplar bort samtal eller om meddelanden som inte skickats av användaren upptäcks kan det betyda att enheten är komprometterad. Då är det läge att titta på vilka Bluetooth-enheter som finns sammankopplade och överväga en fabriksåterställning av enheten.

Foto: Minhthai0105 resp J. Gibson

Text: Redaktionen

22 okt 26

Vänsterpartiet ger besked om Mohamed Ali

2026 10 22

Det har stormat kring Vänsterpartiets nyinvalde riksdagsledamot Mohamed Ali.

Ali valdes oväntat in i riksdagen med över 600 personkryss.

Efter valet har det rapporterats om misstänkt valfusk kopplat till hans personvalskampanj. Även Alis skulder hos Kronofogden har uppmärksamats, liksom att han beviljades svenskt medborgare först i februari 2026, efter att tidigare ha fått avslag på sin ansökan. 

Nu kommenterar Vänsterpartiet situationen.

V:s gruppledare Samuel Gonzalez Westling framhåller att partiet står bakom sin riksdagsledamot, rapporterar SVT.

– Han har ett trassligt förflutet, men han har under flera års tid försökt göra vad han kan för att kunna vara en del utav samhället. Det finns många människor i Sverige som lever under samma trassliga förhållanden och man måste chansen att visa att man kan ändra sig, säger han till kanalen.

Inte bett honom lämna

Gonzalez Westling berättar att V inte har bett Ali att lämna partiet.

– Vi har inte bett honom att lämna Vänsterpartiet. Men jag kommer inte gå in i detalj på de samtal som vi haft.

Ali uppger själv att han inte kommer att lämna sin riksdagsplats, rapporterar SVT.

Vidare framhåller riksdagsledamoten att han välkomnar polisutredningen om misstänkt valfusk och konstaterar att de senaste veckorna har varit ”påfrestande” för honom.

Torsdagen var Mohamed Alis första dag i riksdagen. V-politikern har inte blivit delgiven misstanke om något brott. 

Läs också: S och MP ger med sig – skatten sänks för många svenskar

Ska hålla förhör

Tre personer är misstänkta i förundersökningen om misstänkt valfusk i Borlänge kopplat till Vänsterpartiet, uppger Åklagarmyndigheten. 

Brottsrubriceringen är otillbörligt verkande vid röstning. Tre framställningar är inlämnade till Falu tingsrätt om offentlig försvarare.

– Framställningar om offentlig försvarare görs för att vi ska kunna hålla förhör, säger senior åklagare Oskar Edvardsson som leder förundersökningen.  

Läs mer: Jätteökning efter valet – ”exceptionella siffror”

Foto: Riksdagen

Text: Redaktionen


22 okt 2026

Pinkod till bankkort ska försvinna – det här ersätter

2026 10 22

Tiderna med att knappa in en kod på fyra siffror när du betalar med ditt bankkort är på väg att ta slut.

Redan idag har metoden börjat fasas ut i och med att “blipptekniken” tagit över allt mer när det gäller mindre köp i butik. Nu kan koden dock snart vara ett minne blott även vid större köp.

Ny teknik är nämligen på väg att etablera sig i västvärlden, rapporterar franska Presse-Citron. Det är det så kallade biometriska bankkortet som introduceras, som innebär att kunden istället placerar sitt finger på en inbyggd sensor i kortet.

Den franska industrijätten Thales håller just nu på att utveckla tekniken.

– Det finns inte längre något behov av att ange din hemliga kod eftersom kortet omedelbart känner igen ditt finger, säger Frédéric Martinez, produktmarknadschef på Thales, till tekniksajten.

En tidsfråga

I Frankrike har nu flera stora banker börjat fasa ut pinkoderna och ersätta dem med den nya tekniken. Sannolikt är det bara en tidsfråga innan fler länder hänger på.

Fördelen anses vara säkerheten. Ett fingeravtryck är unikt, medan en kriminell med förhållandevis enkla medel skulle kunna lägga beslag på bankkoden.

Den franska tidningen menar dock att kunderna hittills är relativt splittrade. En del beskrivs som entusiastiska, andra ser inte någon anledning att förändra det nuvarande systemet.

– Men förändringen har definitivt börjat, skriver tekniksajten.

Andra läser: S och MP ger med sig – skatten sänks för många svenskar

Inopererade chip

Biometriska lösningar för betalningar är i sig inget nytt, men blir allt mer kreativa. Idag har tusentals svenskar ett inopererat chip i handen som på sikt kan ersätta kreditkort, passerkort och biljetter, rapporterade SVT i fjol.

Och redan 2019 införde Mastercard till exempel att du skulle kunna betala med hjälp av fingeravtryck eller ansiktsigenkännig. Men hittills har det handlat om köp på nätet.

– Biometri matchar konsumentens förväntningar på ännu säkrare och smidigare betalningslösningar i sin allt mer digitala livsstil. Det gör köpet mycket enklare då konsumenten slipper komma ihåg lösenord utan istället använda sitt fingeravtryck eller en bild av sig själv för att autentisera köpet. Något som kommer såväl konsumenter, handlare och banker till nytta, sade Mastercards dåvarande regionchef för Norden och Baltikum vid tillfället.

Andra läser: Biljätte kollapsar

Foto: Axfood resp Jonas Leupe

Text: Redaktionen